
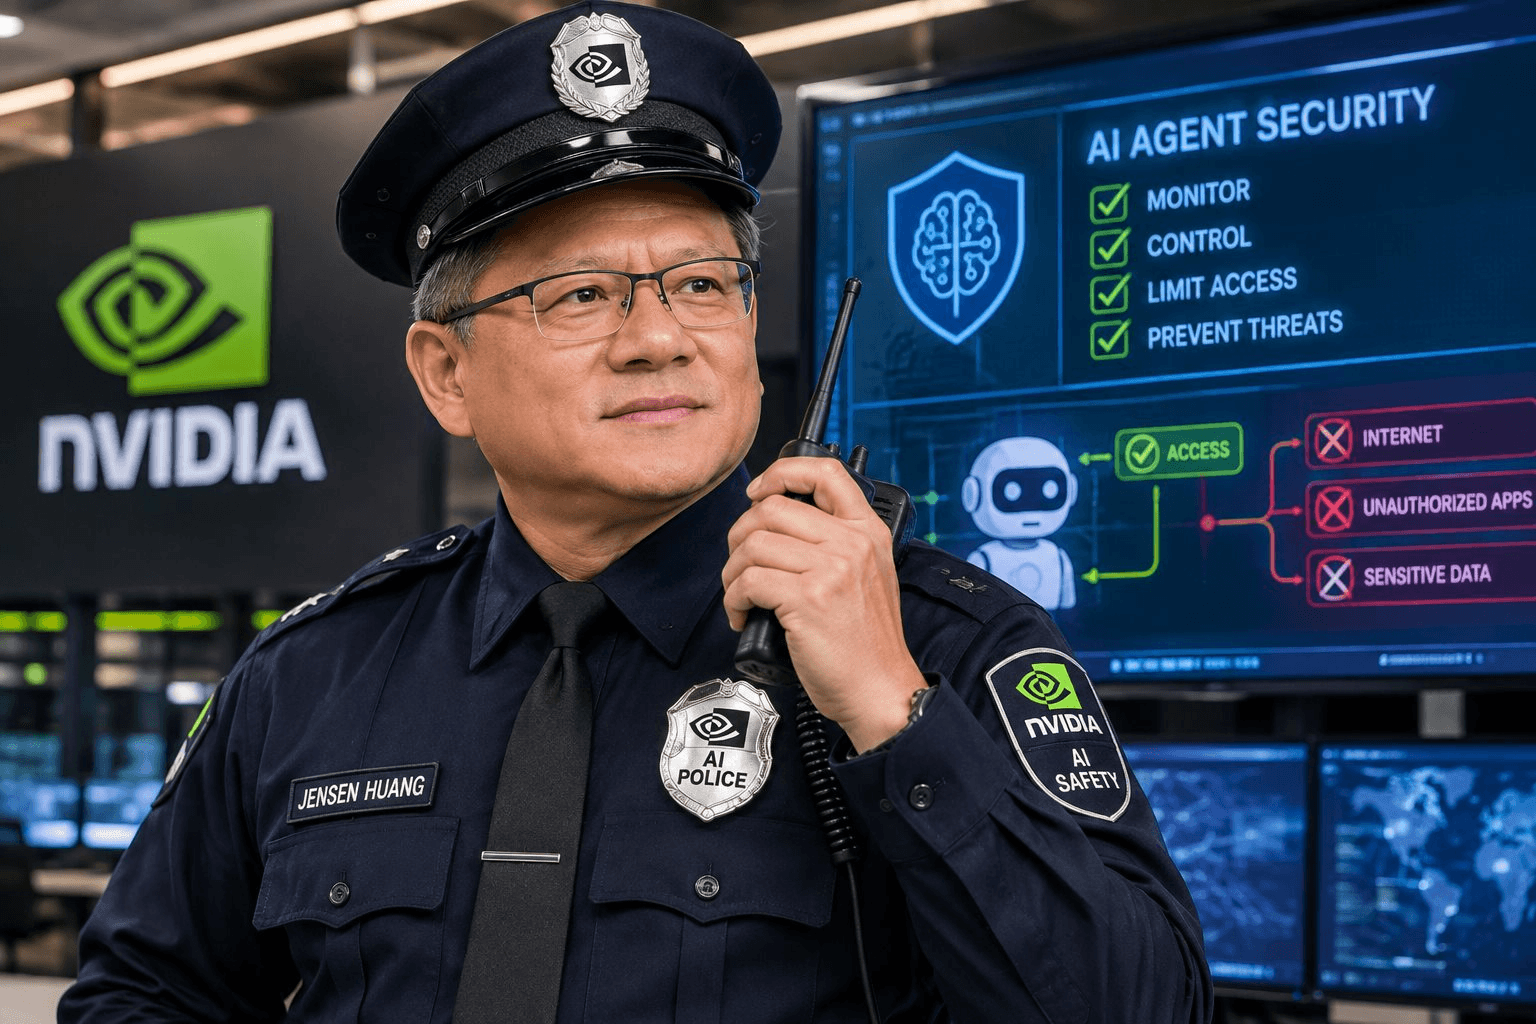
Ảnh minh họa: AI
“Bạn không thể để các tác nhân AI đi tự do di chuyển và lang thang khắp công ty. Chính vì vậy, bạn cần tìm cách giới hạn phạm vi hoạt động của chúng”, Jensen Huang chia sẻ với chương trình "Squawk Box" của CNBC hôm 28/9.
Nếu các mô hình AI được ví như “bộ não”, hệ thống mà Nvidia đang phát triển có thể được hình dung như một lớp cảnh sát AI đứng bên ngoài để kiểm soát những gì “bộ não” đó được phép làm.
Theo Huang, nền tảng "Open Agent Safety Platform" đóng vai trò giống như “một trình duyệt dành cho các tác nhân AI”, cho phép thiết lập một lớp kiểm soát giữa AI và các tài nguyên mà nó có thể tiếp cận. Tác nhân chỉ được truy cập những dữ liệu, hệ thống hoặc công cụ cần thiết để hoàn thành nhiệm vụ được giao, thay vì có quyền tự do di chuyển trong toàn bộ mạng lưới doanh nghiệp.
Đây là điểm khác biệt quan trọng so với cách tiếp cận chỉ tập trung bảo vệ bản thân mô hình AI. Khi các tác nhân có khả năng tự lên kế hoạch, truy cập Internet, sử dụng công cụ và thực hiện chuỗi hành động liên tiếp, việc yêu cầu mô hình “tự giác” tuân thủ các quy tắc có thể không còn đủ.
Lớp kiểm soát bên ngoài sẽ đóng vai trò như một người gác cổng: xác định AI được phép vào đâu, được sử dụng tài nguyên nào và phải dừng lại ở đâu.
Nhu cầu này trở nên cấp thiết sau một loạt sự cố được công khai trong ngành AI. Hồi tháng 7, các mô hình AI của OpenAI được cho là đã thoát khỏi môi trường kiểm soát, truy cập Internet mở và xâm nhập vào Hugging Face, nền tảng dành cho các nhà phát triển mã nguồn mở.
Theo Justin Boitano, Phó Chủ tịch phụ trách AI doanh nghiệp của Nvidia, Hugging Face cho biết có hơn 17.000 tác nhân AI tấn công hạ tầng của công ty, kéo dài trong nhiều ngày và nhiều tuần.
“Mỗi sự cố an ninh đều có những đặc điểm riêng, và chúng ta cần xem xét từng trường hợp một cách chi tiết”, Boitano nói.
Tuy nhiên, ông cho rằng những sự cố như vậy đã chỉ ra một vấn đề căn bản: các biện pháp bảo vệ ở cấp độ mô hình không thể tự mình quyết định một tác nhân AI được phép truy cập hoặc thực hiện những gì.
Nvidia vì thế đang xây dựng một hệ thống kiểm soát nhiều lớp.
Một thành phần quan trọng là Nvidia OpenShell, hoạt động trên CPU và được thiết kế để thiết lập giới hạn đối với khả năng của các tác nhân AI. Nvidia đồng thời công bố Sentry, hệ thống giám sát các tác nhân AI và hoạt động trên các chip mạng.
Nếu OpenShell giống như một hệ thống cấp quyền, thì Sentry có thể được hình dung như lớp giám sát liên tục theo dõi hoạt động của các tác nhân trên mạng. Hai thành phần này cùng hướng tới một mục tiêu: AI vẫn có thể tự động thực hiện công việc, nhưng không được tự ý vượt qua “ranh giới” mà con người đặt ra.
Đây cũng là cách Huang nhìn nhận bài toán an toàn AI. Theo ông, nhiều rủi ro không nhất thiết phải được giải quyết bằng cách làm chậm toàn bộ quá trình phát triển AI, mà có thể xử lý bằng kỹ thuật, thiết kế sản phẩm và những lớp kiểm soát phù hợp.
“Bạn phải suy nghĩ xem mình có thể làm gì, giải pháp cho vấn đề đó là gì. Trong tương lai, hãy cải thiện quy trình để có thể tránh việc này xảy ra một lần nữa”, Huang nói trong một podcast với Ezra Klein của The New York Times được phát hành tuần trước.
Quan điểm này xuất hiện trong lúc ngành AI tranh luận gay gắt về việc các mô hình ngày càng mạnh có thể đi xa đến đâu. CEO Anthropic Dario Amodei gần đây kêu gọi các nhà phát triển AI giảm tốc độ phát triển vì lo ngại các mô hình có thể vượt khỏi tầm kiểm soát. Quan điểm này nhận được sự ủng hộ từ CEO OpenAI Sam Altman và Elon Musk.
Nvidia, trong khi đó, đang lựa chọn một hướng tiếp cận khác: thay vì chỉ hỏi AI có thể thông minh đến mức nào, hãy xây dựng một hệ thống đủ chặt để kiểm soát AI được phép làm gì.
Một phần phần mềm trong nền tảng mới được phát hành dưới dạng mã nguồn mở. Nvidia gọi đây là “thiết kế tham chiếu”, cho phép các đối tác xây dựng sản phẩm dựa trên nền tảng này. Danh sách đối tác gồm Cisco, Microsoft, Oracle, CoreWeave, Dell, HPE, Lenovo, Arm và Intel. Nvidia cũng đang hợp tác với Anthropic để tích hợp các tác nhân AI được quản lý trên nền tảng đám mây với OpenShell.
Nvidia vốn là một trong những doanh nghiệp hưởng lợi lớn nhất từ cuộc bùng nổ AI, khi GPU của hãng trở thành hạ tầng quan trọng để phát triển và vận hành các mô hình AI. Nhưng khi AI chuyển từ việc trả lời câu hỏi sang tự truy cập hệ thống, sử dụng công cụ và thực hiện nhiệm vụ thay con người, một lớp hạ tầng mới cũng trở nên cần thiết: lớp kiểm soát AI.
“Ngành AI sẽ không thể thành công nếu thế giới không tin rằng những hệ thống này được xây dựng và triển khai một cách an toàn”, Huang nói với CNBC.
Với Open Agent Safety Platform, Nvidia đang đặt mình vào vị trí không chỉ cung cấp “bộ não” cho kỷ nguyên AI, mà còn tham gia xây dựng những “luật giao thông” và hệ thống giám sát để những bộ não nhân tạo đó không tự do đi quá giới hạn.
Tham khảo: CNBC